 KI-Stimme1:30
- ISMS
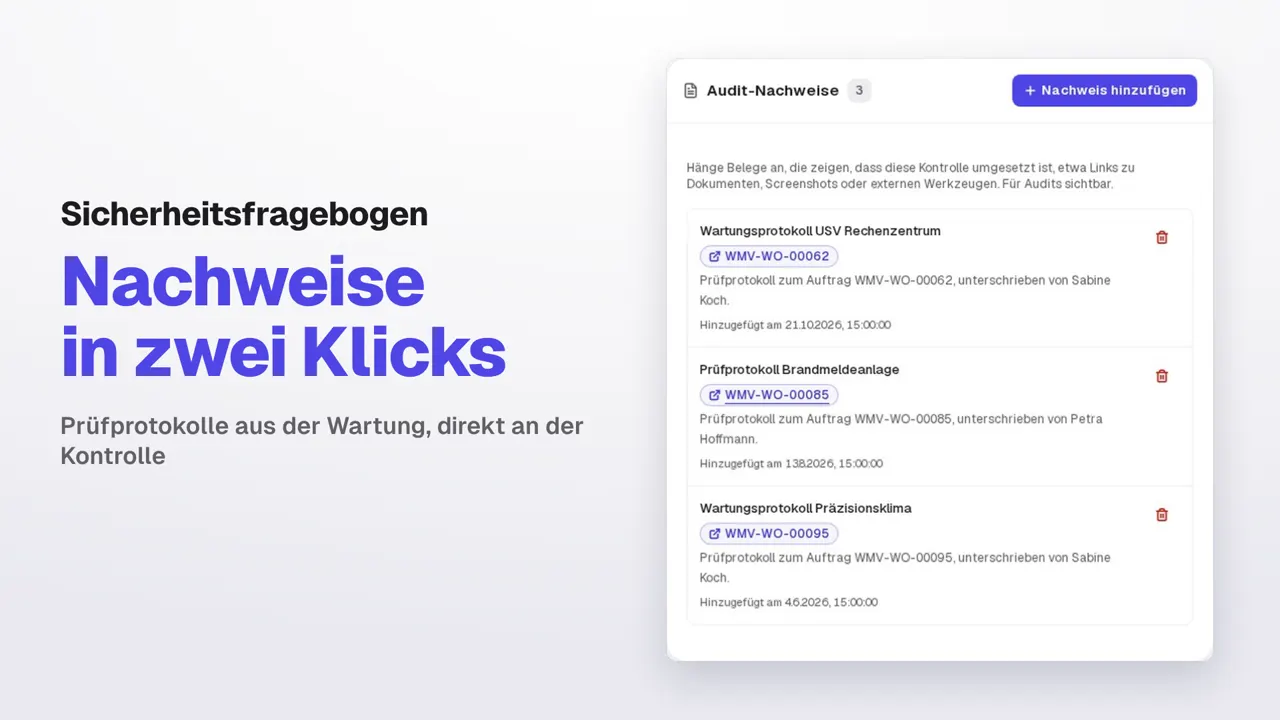
Sicherheitsfragebogen vom Kunden beantworten: Nachweise in zwei Klicks
Zu jeder Antwort hängt der passende Nachweis an der Kontrolle.
Für Geschäftsführung, Informationssicherheit und IT-Leitung. In 1:11 Minuten.
Stimme und Musik KI-generiert. Beispieldaten einer erfundenen Firma. Was dabei übertragen wird, steht in der Datenschutzerklärung
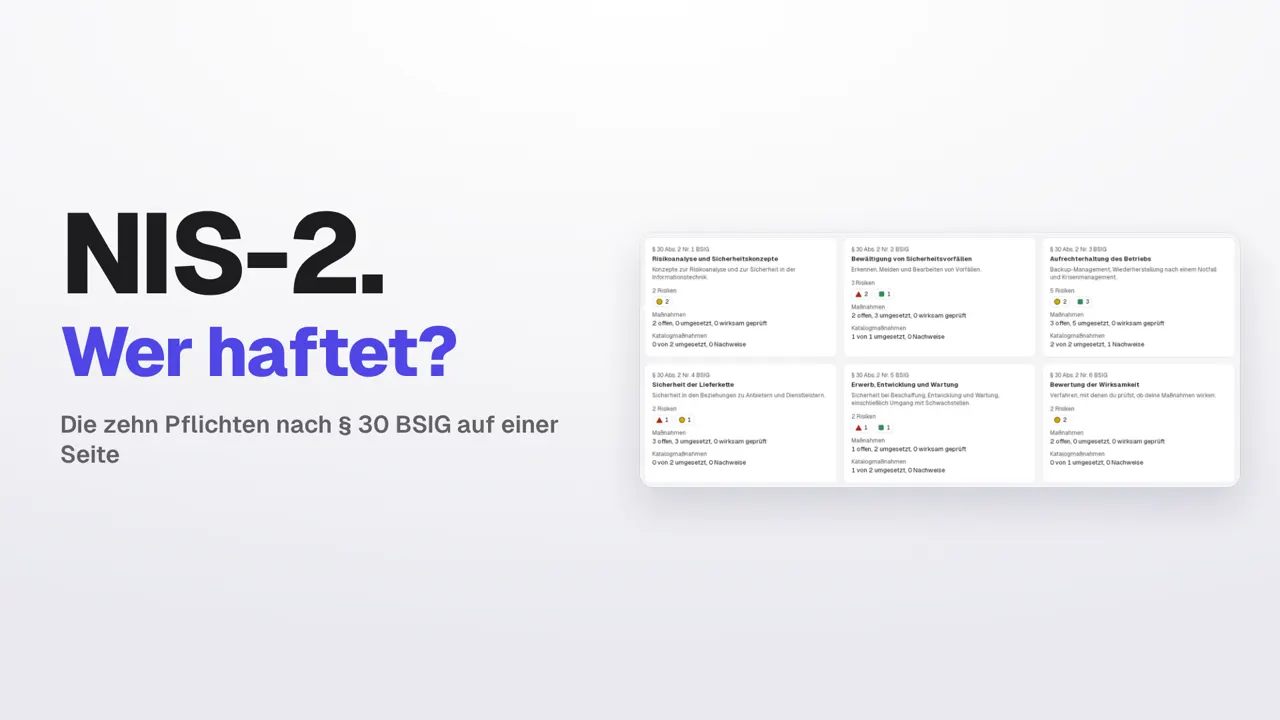
§ 30 BSIG verlangt von betroffenen Firmen Maßnahmen in mindestens zehn Bereichen, von der Risikoanalyse bis zur Lieferkette. In der Praxis liegen Risiken und Maßnahmen in getrennten Listen, und niemand kann je Bereich sagen, wo die Firma steht. Die Übersicht hilft vor dem Gespräch mit der Geschäftsleitung und vor einer Prüfung. Sie ersetzt keine eigene Bewertung.
Abschrift des Sprechertexts. Die Stimme ist KI-generiert.
NIS-2 verlangt von betroffenen Firmen Maßnahmen in mindestens zehn Bereichen. Kannst du für jeden sagen, wo ihr steht? Opspect ordnet deine Risiken und Maßnahmen den zehn Bereichen nach § 30 BSIG zu, auf einer Seite. Je Bereich siehst du die Risiken nach Farbe und wie viele Maßnahmen offen, umgesetzt und wirksam geprüft sind. Dazu der Stand der Katalogmaßnahmen. Risiken landen über ihre Bedrohung aus dem BSI-Katalog im passenden Bereich. Eine Maßnahme kann zu mehreren Bereichen beitragen. Den Restore-Test ordnest du zum Beispiel auch der Bewertung der Wirksamkeit zu. Zurück auf der Übersicht zählt die Kachel gleich mit. Ob es reicht, bewertest du. Die Seite ist eine Arbeitshilfe. Opspect unterstützt dich bei den NIS-2-Pflichten. Teste Opspect 14 Tage kostenlos, auf opspect.de.
KI-Stimme1:30Zu jeder Antwort hängt der passende Nachweis an der Kontrolle.
 KI-Stimme0:51
In einer Minute sehen, ob deine Firma voraussichtlich betroffen ist.
 KI-Stimme1:20
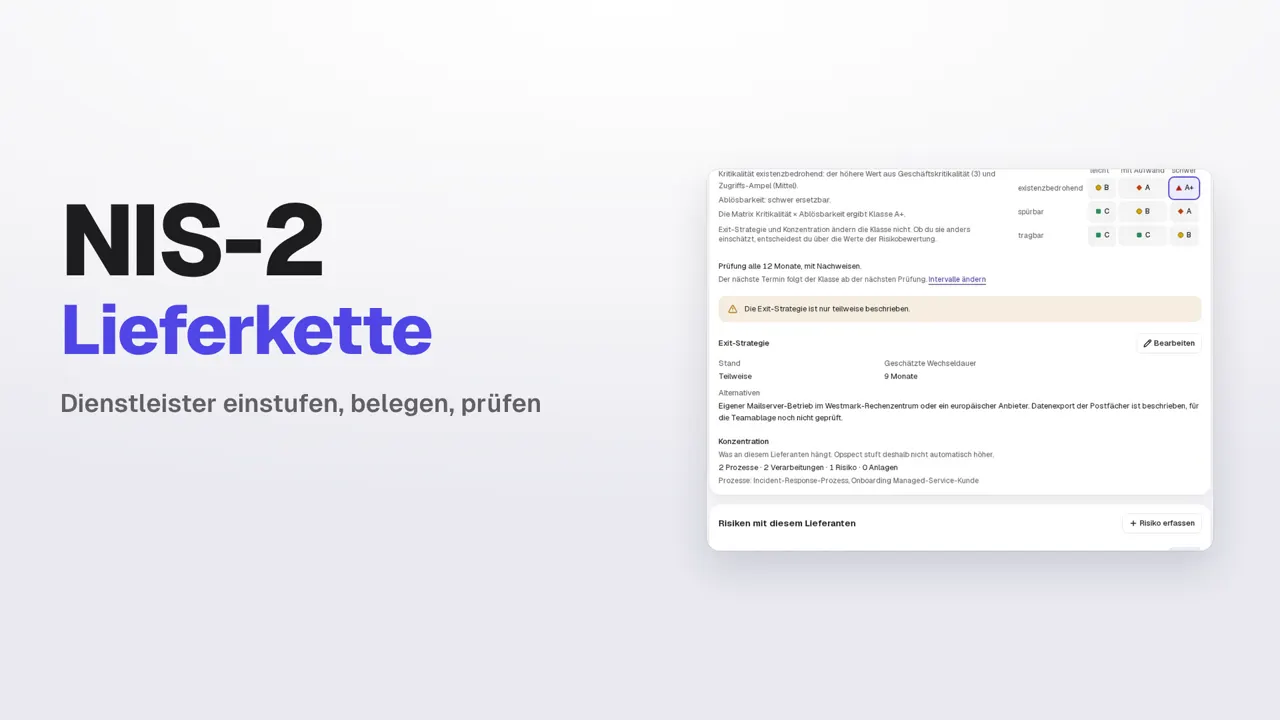
Jeder Dienstleister bekommt eine Klasse und einen Prüftermin.
Ohne Zahlungsdaten. Daten in Deutschland.