Opspect sagt dir, welche Anlage wann geprüft werden muss, und macht das Protokoll gleich mit.
Dein Team prüft am Handy per QR-Code, mit Fotos und Unterschrift. Du siehst alle Fristen auf einen Blick und hast jeden Nachweis sofort zur Hand.
Ohne Karte testen · kündbar zum Ende der Laufzeit · Server in Deutschland · keine Einrichtungskosten
Musst du auch NIS-2 oder ISO 27001 umsetzen? Opspect unterstützt dich dabei, im selben System. Was dazukommt
Video ansehen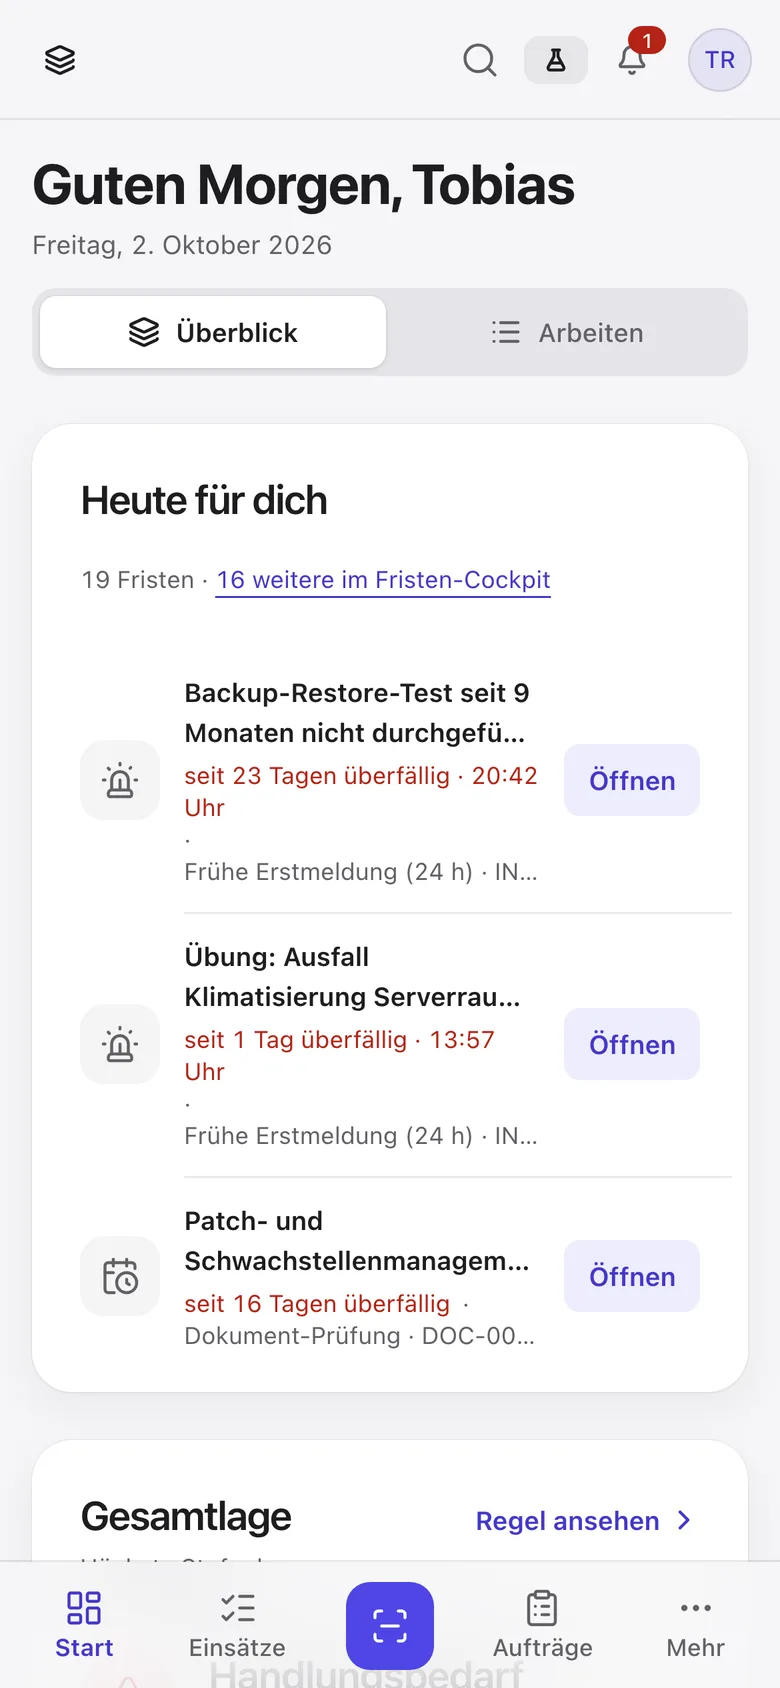
Wartung allein oder mit Informationssicherheit
Beide Tarife nutzen dieselben Anlagen und Standorte. Nimmst du die Informationssicherheit (ISMS) später dazu, bleibt alles erhalten.
Ein Prüftag mit Opspect
Jana aus der Haustechnik prüft ihre Anlagen mit Opspect, vom QR-Etikett bis zum fertigen Protokoll. Mit Ton und Untertiteln.
Im Video: Jana aus der Haustechnik betreut über hundert Anlagen, jede mit eigenen Prüffristen. Bisher stehen die Fristen in Excel, die Protokolle im Ordner und die Fotos auf dem Handy. Fragt der Prüfer nach, sucht sie. Mit Opspect hat jede Anlage ihre Prüfungen, Protokolle und Fotos an einem Ort. Morgens sieht Jana am Handy, welche Prüfungen heute fällig sind. An der Anlage scannt sie das QR-Etikett, der Prüfauftrag ist sofort offen. Sie prüft Punkt für Punkt. Liegt ein Messwert außerhalb, zeigt Opspect es sofort, und den Mangel hält sie mit Foto fest. Nach der Unterschrift ist das Protokoll fertig, bevor sie zurück im Büro ist. Die nächste Prüfung plant Opspect selbst und erinnert rechtzeitig per E-Mail. Kommt der Prüfer, zeigt Jana das Protokoll in Sekunden. Thomas aus der Geschäftsführung sieht jederzeit, was fällig ist. Musst du auch NIS-2 oder ISO 27001 umsetzen? Dann wird dasselbe Protokoll dein Nachweis. 14 Tage kostenlos testen auf opspect.de. Stimme und Musik sind KI-generiert. Das gezeigte Befund-Foto ist ein KI-generiertes Beispielbild.
Illustrationen: Storyset (storyset.com)
Kennst du das?
Das kostet jede Woche Zeit. Und vor dem Audit Nerven.
Ein Arbeitstag mit Opspect
Eine Anlage, vier Momente: vom Blick am Morgen bis zum Nachweis fürs Audit.
Morgens
Jede Frist im Blick.
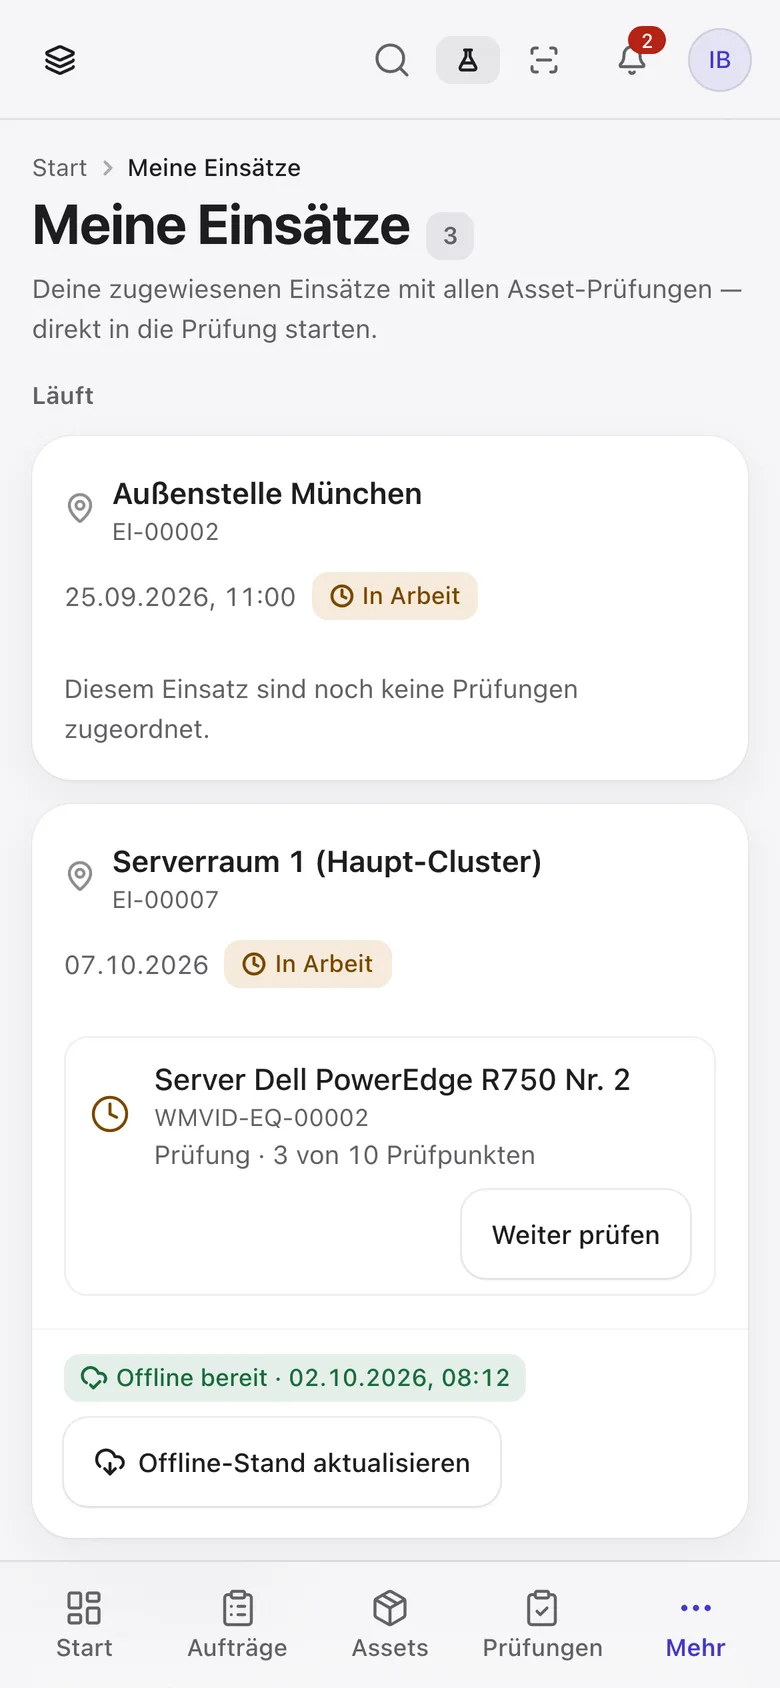
Jeden Morgen siehst du, was heute fällig ist. Vor fälligen Prüfungen erinnert Opspect die eingeteilte Person per E-Mail.
Vor Ort
Prüfen, wo die Arbeit ist.
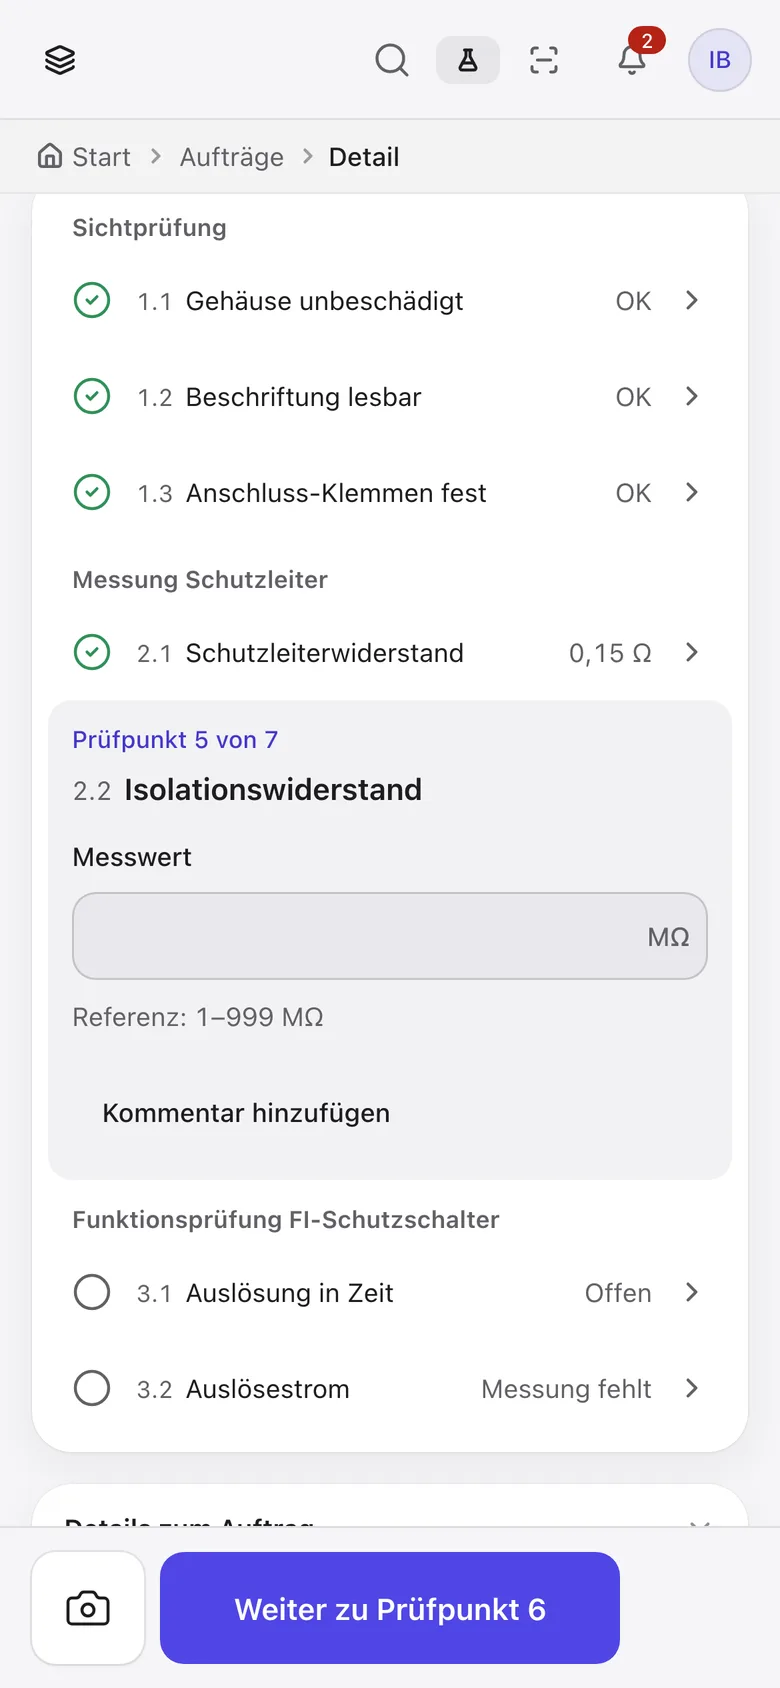
QR-Etikett scannen, Punkt für Punkt prüfen, Mangel mit Foto festhalten, unterschreiben. Das Protokoll ist fertig, bevor du zurück im Büro bist.
Im Büro
Eine Anlage, alle Bezüge.
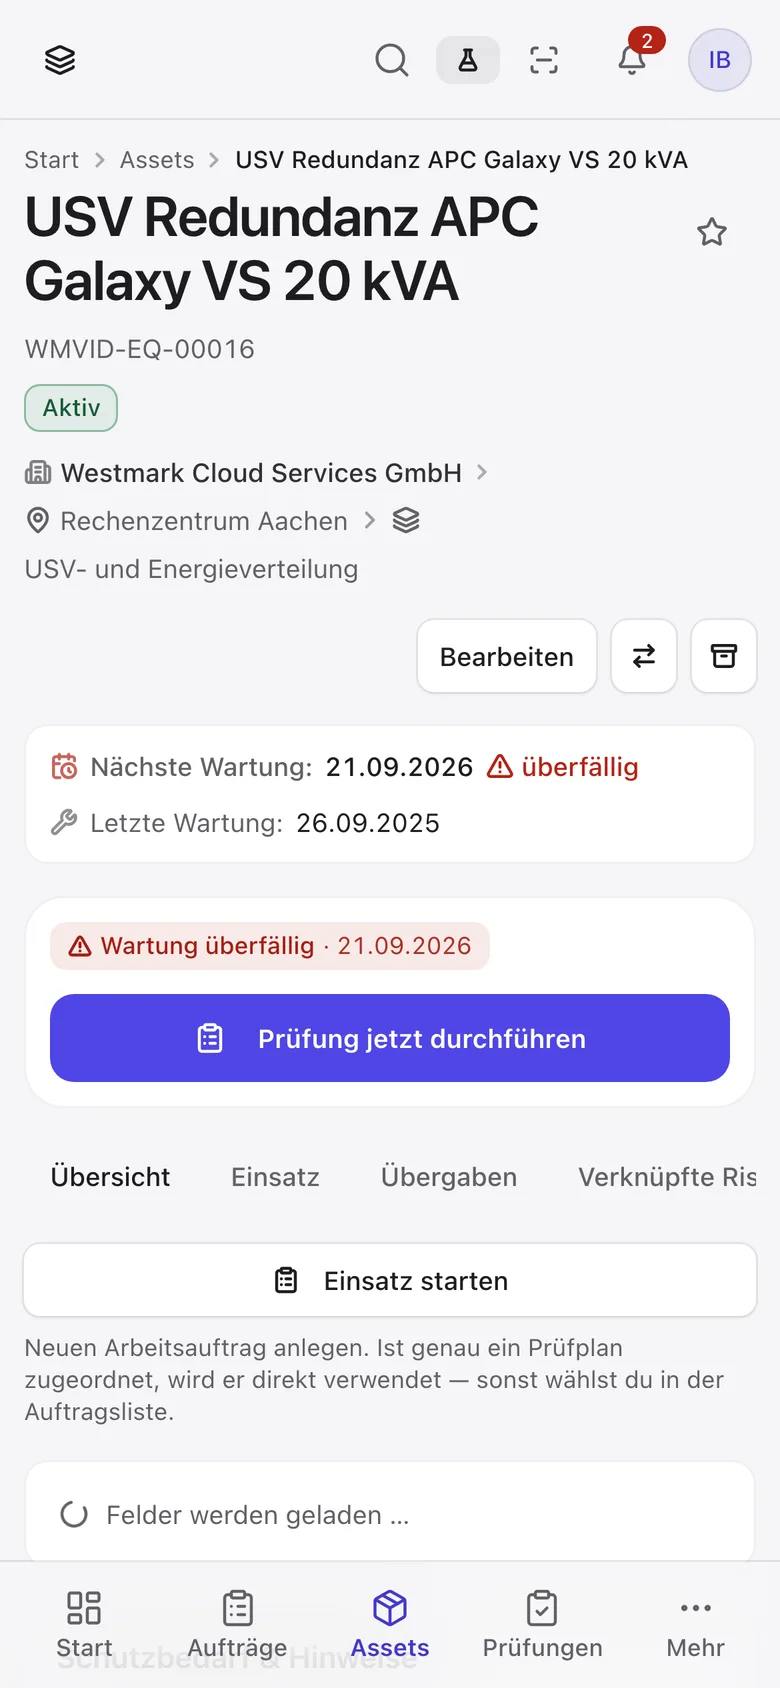
Wartung, Befunde, Risiken und Maßnahmen hängen an derselben Anlage. Einmal pflegen, überall aktuell.
Zum Audit
Nachweis auf Knopfdruck.
Prüfprotokolle als PDF mit Echtheits-QR, Risikoregister als Export und fürs Audit ein Nachweispaket mit Inhaltsverzeichnis. Statt Sammelmappe.
Risiken, Maßnahmen und Nachweispaket ab dem Tarif Wartung + ISMS.
Für jede Rolle der richtige Blick.
Vom Prüfauftrag bis zur Managementbewertung, in einem System.
Gebaut für Nachweise. Betrieben in Deutschland.
Deine Primärdaten und Backups liegen in Deutschland, in Frankfurt und Berlin.
Jede Firma ist ab dem ersten Tag von allen anderen getrennt.
Auftragsverarbeitung nach Art. 28 DSGVO, mit Vertrag (AVV).
Änderungen stehen im Änderungsprotokoll, als lesbarer Satz mit Name und Zeit.
Prüfprotokolle, ISMS-Berichte und Nachweispakete tragen einen Echtheits-QR. Wer prüft, bestätigt die Echtheit online.
Fragen? Schreibe direkt an support@opspect.de.
Klare Preise. Kein Kleingedrucktes.
Hosting in Deutschland und keine Einrichtungskosten. Du zahlst monatlich oder jährlich und kündigst zum Ende der Laufzeit.
Wartung
Für Betriebe, die Prüffristen und Protokolle nicht mehr in Excel und Ordnern pflegen wollen.
- Bis zu 1.000 Anlagen, Standorte unbegrenzt
- Unbegrenzt viele Nutzer
- Prüfungen und Wartung mit Foto-Protokoll
- Prüfpläne, Fristen und Befunde
- QR-Etikett für jede Anlage
Wartung + ISMS
Für Firmen, die neben der Wartung ihre Informationssicherheit nach NIS-2 oder ISO 27001 aufbauen und nachweisen.
Alles aus Wartung, dazu:
- Bis zu 5.000 Anlagen, Standorte unbegrenzt
- Risikoregister und Maßnahmenplan (ISO 27001)
- Erklärung zur Anwendbarkeit (SoA)
- Vorfälle mit NIS-2-Meldefristen
- Lieferanten und Dokumentenlenkung
Teste 14 Tage alle Funktionen kostenlos. Eine Karte brauchst du dafür nicht. Danach arbeitest du gratis weiter, mit bis zu 25 Anlagen und einem Standort, oder du buchst einen Tarif.
Kein Einrichtungsprojekt: Stammdaten per CSV oder Excel importieren und loslegen.
Alle Preise zzgl. MwSt. · kündbar zum Ende der Laufzeit · keine Einrichtungskosten · Mehr als 5.000 Anlagen? Schreibe uns an support@opspect.de.
Häufige Fragen
Dazu alles, was ein ISMS braucht.
Alle Module ab dem Tarif Wartung + ISMS, in einem System mit deinen Anlagen.
Ab Wartung + ISMSISMS-Kern
Erklärung zur Anwendbarkeit (SoA)
Alle 93 Kontrollen aus Anhang A der ISO/IEC 27001 bewerten, mit Begründung und Umsetzungsstand.
Dokumentenlenkung
Richtlinien mit Version, Freigabe und Prüftermin, standardmäßig nach dem Vier-Augen-Prinzip.
Lieferanten-Register
Dienstleister mit Bewertung und verknüpften Risiken.
Kontext & Geltungsbereich
Geltungsbereich, interessierte Parteien und Ziele deines ISMS festhalten und freigeben.
Nachweis und Führung
Audit-Register
Interne und externe Audits mit Feststellungen, die in Maßnahmen übergehen.
ISMS-Gremium
Sitzungen mit Beschlüssen, die freigegebene Managementbewertung als PDF mit Echtheits-QR.
Schulungsregister
Schulungen planen und Teilnahme nachweisen.
Compliance-Regelwerke
Fortschritt je Regelwerk, zum Beispiel NIS-2/BSIG, ISO/IEC 27001 und BSI IT-Grundschutz.
Datenschutz und Prozesse
Verarbeitungsverzeichnis
Verarbeitungstätigkeiten nach Art. 30 DSGVO dokumentieren, mit PDF-Bericht.
DSFA (Folgenabschätzung)
Datenschutz-Folgenabschätzung nach Art. 35 DSGVO, von der Schwellenwertprüfung bis zum Maßnahmenplan.
Geschäftsprozesse
Prozesslandkarte und Prozesse als Diagramm (BPMN 2.0), verknüpft mit Risiken.
Meldepflichten nach NIS-2
Im Ernstfall läuft die Uhr.
In Kraft seit 6. Dezember 2025 — ohne Übergangsfrist. Bis März 2026 hatte sich erst ein Teil der betroffenen Einrichtungen beim BSI registriert.
24 h
Frühwarnung
Erste Meldung an die zuständige Behörde nach Kenntnis eines erheblichen Sicherheitsvorfalls.
72 h
Vollmeldung
Bewertung des Vorfalls mit Schweregrad, Auswirkungen und Kompromittierungsindikatoren.
1 Monat
Abschlussbericht
Spätestens einen Monat nach der Meldung: ausführliche Beschreibung inklusive Ursache, Ablauf und getroffener Gegenmaßnahmen.
Illustrative Darstellung der Meldefristen. Opspect hilft dir, Vorfälle zu dokumentieren und Fristen im Blick zu behalten.
Deine nächste Prüfung kann schon in Opspect laufen.
Teste 14 Tage kostenlos. Es gibt keine Einrichtungskosten, und deine Daten werden in Deutschland gespeichert.